
OneLogin Desktopへようこそ
今や、まったく新しい世界が到来しています。従業員や契約社員がリモートで働き、企業のファイアウォール外にあるcloudのアプリに、多種多様なデバイスからアクセスする世界です。だからこそ、IDおよびアクセス管理戦略を補完する、新たなデバイス戦略が必要なのです。
一度ログインすれば、それきり
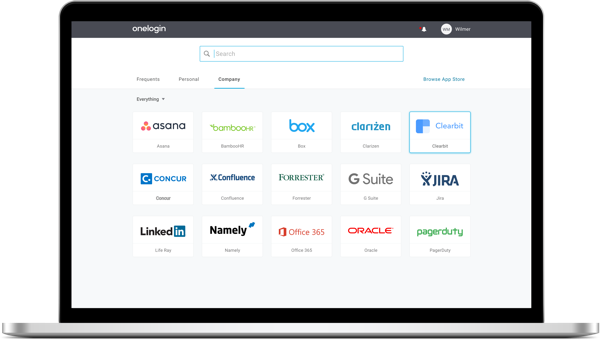
ユーザーは一度ログインするだけで、OneLogin Portal内のすべてのアプリや、SAML対応のデスクトップアプリにアクセスできます。再度サインインする必要はありません。ユーザーはパスワードレス認証でアプリにアクセスします。Desktop Proを利用すれば、OneLoginつのパスワードだけでノートPCにサインインすることも可能になり、ノートPC専用のパスワードを完全に不要にすることができます。
主な機能
ONELOGIN デスクトップ
ONELOGIN DESKTOP PRO
OneLogin Desktop Certificate による強力な認証
OneLogin Desktopは、強力な認証のために各PCまたはMacに固有の証明書を発行します。 デバイスを紛失した場合、管理者がこの証明書を取り消すことができます。

MDM導入のサポート
管理者は、Airwatch、JAMF、Merakiなどのサードパーティ製ソリューションを使用して、OneLoginをPCやMacのグループに安全に展開できます。
IT部門による管理が簡単
デバイス管理とセキュリティポリシーの管理が、すべて一か所で簡単に行えます。これにより、 新入社員のオンボーディングや退職者のオフボーディングを簡単かつ迅速に行えます。
共有ワークステーション/キオスクモード
1台の端末で複数のユーザーをサポートし、パスワードの共有を排除します。 ユーザーがTrayアプリにサインインすると、特定の証明書を用いてプロファイルが当該ユーザーに紐付けられます。
デバイス認証
ユーザーは、起動時およびロック画面で、OneLoginパスワードを使用してPCまたはMacにサインインします。

常にディレクトリに対して認証を行う
今日の分散型ワークフォース環境では、デバイスが企業ネットワークに接続されるまでに数ヶ月かかることもあります。認証に Active Directory を使用している場合、パスワードやアクセス権限が古くなるリスクが生じます。
OneLogin Desktopは、マシンをOneLogin Cloud Directoryにバインドします。cloudを優先している場合は、これだけで十分かもしれません。Active Directoryを使用している場合、OneLoginはADドメインへのバインドを必要とせずに、IDと認証情報を管理するためにADと同期します。これにより、ADからの完全な移行がさらに容易になります。
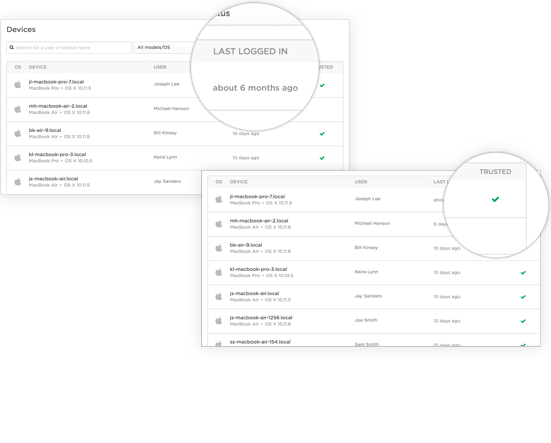
必要に応じて、デバイスのアクセス権を管理・取り消しを行う
OneLogin Desktopがインストールされているデバイスのみがアプリにアクセスできるように、アクセス権を制限します。これにより、IT部門が承認したデバイスのみが社内ネットワークにアクセスできるようになります。OneLoginでは、各マシンに一意のPKI証明書を発行します。
ノートパソコンが盗難や紛失に遭いましたか? 証明書を無効化することで、悪意のある第三者がそのノートパソコンのアカウントにログインして社内リソースにアクセスするのを防ぐことができます。