
パスワードレス認証の真実
その概要と仕組み
パスワードレス認証とは、パスワードを使用せずにユーザーの身元を確認する手段です。その代わりに、パスワードレス認証では、所持要素(ワンタイムパスワード[OTP]、登録済みのスマートフォンなど)や生体認証(指紋、網膜スキャンなど)といった、より安全な代替手段が用いられます。
パスワードは、かねてより安全とは言えない状況にあります。覚えにくく、紛失しやすい上、サイバー犯罪者にとって最大の標的となっています。実際、情報漏洩の81%は、脆弱なパスワードや盗まれたパスワードが原因となっています。
次の記事では、パスワードレス認証についてさらに詳しく見ていきましょう。
パスワード不要の認証にはどのような種類がありますか?
パスワード不要の認証は、さまざまな方法で実現できます。その例をいくつか挙げます。
- 生体認証:指紋や網膜スキャンなどの身体的特徴、およびタイピングやタッチスクリーンの操作パターンなどの行動的特徴を用いて、個人を唯一無二に識別します。現代のAI技術により、ハッカーが特定の身体的特徴を偽装できるようになったとはいえ、行動的特徴を偽装することは依然として極めて困難です。
- 所持要素:ユーザーが所有している、または携帯しているものを用いた認証です。例えば、スマートフォンの認証アプリで生成されたコード、SMSで受信したOTP(ワンタイムパスワード)、あるいはハードウェアトークンなどが挙げられます。
- マジックリンク:ユーザーがメールアドレスを入力すると、システムからメールが送信されます。このメールにはリンクが含まれており、クリックすることでユーザーにアクセス権が付与されます。
パスワードレス認証はどのように機能するのでしょうか?
パスワードレス認証は、パスワードを本質的により安全な他の認証要素に置き換えることで機能します。パスワードベースの認証では、ユーザーが指定したパスワードと、データベースに保存されているパスワードとを照合します。
生体認証などの一部のパスワードレスシステムでは、同様の方法で照合が行われますが、パスワードの代わりにユーザー固有の特徴が比較されます。例えば、システムがユーザーの顔を撮影し、そこから数値データを抽出した後、データベース内の検証済みデータと比較します。
その他のパスワードレス方式では、照合の方法が異なる場合もあります。例えば、システムがSMSを介してユーザーの携帯電話にワンタイムパスコードを送信します。ユーザーはそれを受け取り、ログイン欄に入力します。その後、システムはユーザーが入力したパスコードと、システムが送信したパスコードとを照合します。
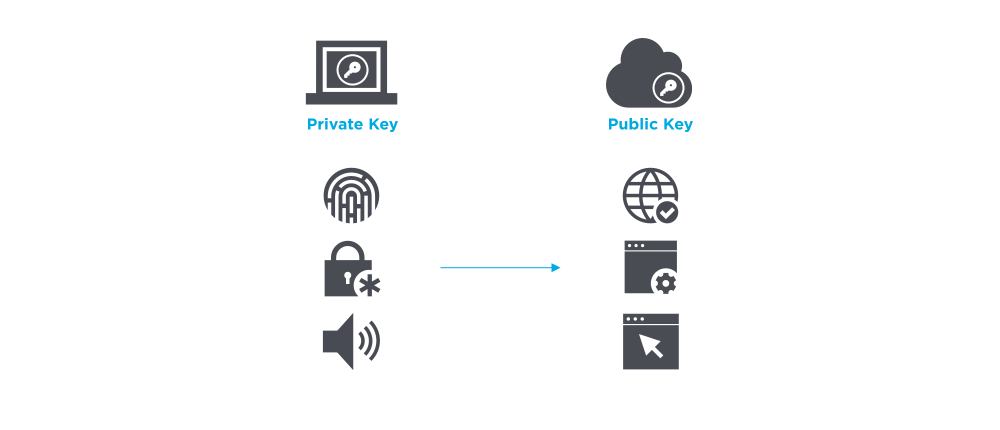
パスワードレス認証は、デジタル証明書と同じ原理、すなわち秘密鍵と公開鍵からなる暗号鍵ペアに基づいています。どちらも「鍵」と呼ばれますが、公開鍵を南京錠、秘密鍵をそれを開ける実際の鍵と考えると分かりやすいでしょう。
デジタル証明書は、その南京錠に対応する鍵が1つしかなく、その鍵に対応する南京錠も1つしかないという仕組みで機能します。安全なアカウントを作成したいユーザーは、ツール(モバイルアプリやブラウザ拡張機能など)を使用して、公開鍵と秘密鍵のペアを生成します。
秘密鍵はユーザーのローカルデバイスに保存され、指紋、PIN、OTPなどの認証要素を使用しないとアクセスできません。公開鍵は、ユーザーが安全なアカウントを作成したいシステムに提供されます。
パスワード不要の認証は安全なのか?
パスワードレス認証が安全かどうかは、「安全」という言葉をどう定義するかによります。もし「安全」とは、解読されにくく、最も一般的なサイバー攻撃を受けにくいことを意味するのであれば、はい、パスワードレス認証は安全です。
もし「安全」を「ハッキングに完全に耐性があること」と定義するなら、答えは「いいえ、安全ではありません」。ハッキングされない認証システムなど、この世に存在しません。ハッキングする明らかな方法がないだけであって、最も高度なハッカーがその防御を突破できないという意味ではありません。
とはいえ、パスワードレス技術は本質的にパスワードよりも安全です。例えば、パスワードベースのシステムをハッキングする場合、悪意のある攻撃者は「辞書攻撃」を用いることがありますが、これはしばしば最も初歩的なハッキング手法と見なされています(一致するまでさまざまなパスワードを試すこと)。
アマチュアのハッカーでさえ、辞書攻撃を実行できます。逆に、パスワードレスなシステムに侵入するには、はるかに高いレベルのハッキング経験と高度な技術が必要です。例えば、ハッカーが指紋を偽装するには、最先端のAIアルゴリズムしか利用できません。
MFA 対 パスワードレス認証
パスワードレス認証とは、単にパスワードをより適切な認証要素に置き換えるものです。一方、MFA(多要素認証)では、ユーザーの身元を確認するために複数の認証要素を使用します。
例えば、MFAシステムでは、指紋スキャンを一次認証要素として、SMSによるOTPを二次認証要素として使用する場合があります。
パスワードレスとMFAを混同したり、これら2つを同じ意味で使用したりする人がいます。これは、従来のパスワードベースのログインシステムの多くが、二次認証要素としてパスワードレス技術を採用し始めているためです。
パスワードレス認証はどのように実装すればよいですか?
パスワードレス認証の実装には、次のようなアプローチが考えられます:
- 認証方式の選択:まず、希望する認証要素を選択します。利用可能なオプションには、指紋や網膜スキャンから、マジックリンクやハードウェアトークンまで多岐にわたります。
- 認証要素の数は? パスワードレス認証の有無にかかわらず、複数の認証要素を使用することを推奨します。たとえどれほど安全に見えても、単一の要素に依存することは推奨されません。
- 必要なハードウェア/ソフトウェアの購入:生体認証ベースのパスワードレス認証を導入するには、機器の購入が必要になる場合があります。マジックリンクやモバイルOTPなどの他の方式では、ソフトウェアの調達だけで済む場合もあります。
- ユーザーのプロビジョニング:認証システムへのユーザー登録を開始します。例えば、顔認証システムの場合、全従業員の顔をスキャンする必要があります。
社内でパスワードレス認証を導入するには、時間がかかり、複雑になる場合があります。そのため、多くの企業は、代わりにOneLoginのようなサードパーティのIAMプロバイダーへのアウトソーシングを好んでいます。これにより、プロセスが迅速化され、メンテナンスコストや管理上の負担が大幅に軽減されます。
適応型認証とパスワード不要の利便性を融合させ、今日のセキュリティ課題に対して比類なき保護を実現します。
未来はパスワードレスになるのか?
パスワードの使用頻度はかつてないほど低下しているものの、世界中で依然として利用されています。その主な理由は、パスワードベースのログインシステムが、導入が最も簡単で、コストも最も安いためです。しかし、近い将来、パスワードレス方式が主流になると予想されます。
ここ2年間で、かつてないほど多くのサイバー攻撃が発生しています。これにより多くの企業で警鐘が鳴らされており、生体認証や適応型認証(これについては次のセクションで詳しく説明します)への投資がますます増えています。
さらに、多くの企業が、データ漏洩の主な原因がパスワードにあることに気づき始めています。パスワードレスを導入するためのコストは、データ漏洩によって生じる罰金や損失に比べれば微々たるものです。
最後に、パスワードはユーザーにとって煩わしいものです。覚えにくく、再設定も面倒です。一方、生体認証のようなパスワードレス技術は便利で、はるかにユーザーフレンドリーです。
パスワードレス認証と適応型(行動ベース)認証を組み合わせる
パスワードレス認証は、パスワードの使用に比べて大幅な改善ではありますが、それでも完璧というわけではありません。生体認証はなりすましの被害に遭う可能性があり、OTPは傍受される恐れがあり、ハードウェアトークンは盗まれる恐れがあります。そのため、単なる認証要素にとどまらず、本人確認を行うシステム、すなわち「適応型認証」が必要となります。
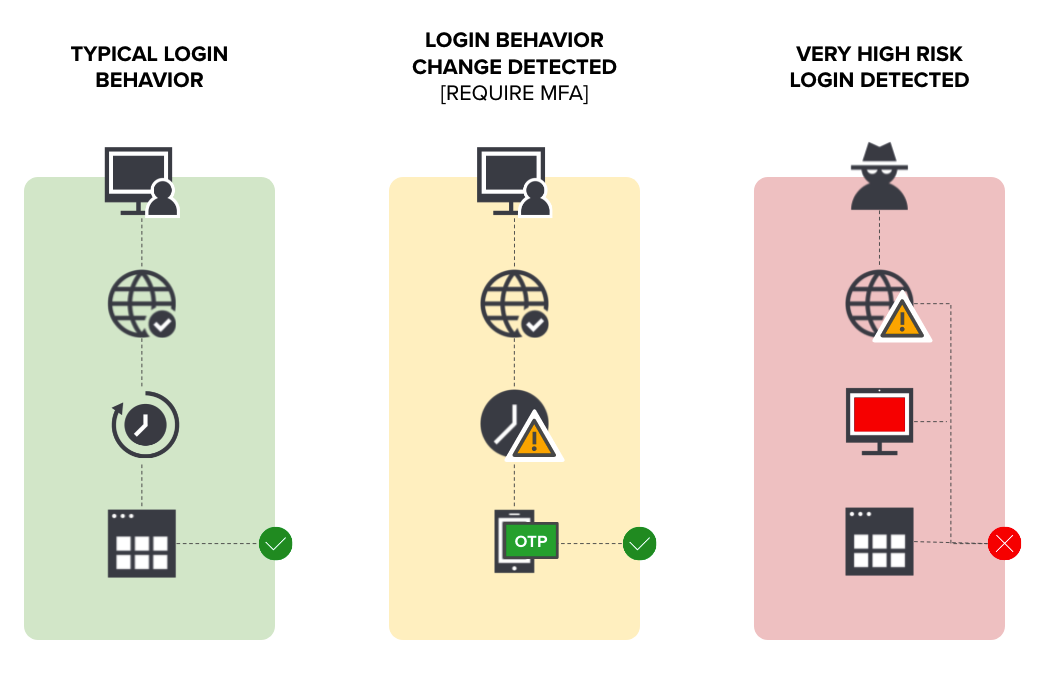
適応型認証は、機械学習を用いてユーザーの典型的な行動パターンを学習します。システムがそのパターンからの逸脱を検知した場合は、そのログイン試行をリスクのあるものと見なし、適切な措置を講じます。
例えば、あるユーザーが平日の早朝に、自分のノートパソコンからシステムにログインしているとします。時間が経つにつれて、システムはこの行動をそのユーザーの典型的なログイン行動として認識します。ところがある日、そのユーザーが土曜日にシステムにログインしました。
使用したノートパソコンは同じで、時間帯も早朝であり、地理的な位置情報も同様でした。システムはこの行動に対して比較的高いリスクスコアを算出し、SMS OTPなどの二次認証要素の使用が必要であると判断します。
数日後、システムは同じユーザーによる、別の国から、かつ別のデバイスからのログイン試行を検知しました。システムは指数関数的に高いリスクスコアを算出し、そのユーザーをブロックしました。その後、これはユーザーの身元を偽装したサイバー犯罪者によるログイン試行であったことが判明しました。
パスワードレス認証と適応型認証を組み合わせることで、システムの耐障害性を大幅に向上させることができます。パスワードレス認証要素をハッキングするのは困難ですが、不可能ではありません。適応型認証は、AIを活用したさらなる保護層を追加するのに役立ちます。
One Identity Safeguard for PAM のバーチャル試用版を開始しましょう
One Identity Safeguard for Privileged Access Management は、ビジネスの成長に合わせて拡張・変革できる、特権アクセス向けのシームレスなセキュリティを提供します。