生体認証――その長所、短所、そして問題点
認証に生体認証を利用することの利点と欠点。
数年前までは、生体認証はパスワードを必要としない認証手段として、破られることのないものと見なされていました。しかし、現在ではどうなのでしょうか?生体認証は絶対的なものなのでしょうか?それとも、それをハッキングする方法はあるのでしょうか? 認証手段として選ぶべきなのでしょうか?この記事では、認証における生体認証の長所、短所、そして問題点について検証していきます。
生体認証とは何ですか?
認証とは、ある人物が自称する本人であることを疑いの余地なく確認する手段です。生体認証は、固有の生物学的特徴や行動的特徴を照合することで、この確認を行います。
認証システムは、提供されたデータを、データベースに保存されている検証済みのユーザー情報と比較することで機能します。従来のシステムでは、この情報はパスワードです。生体認証では、この情報は身体的または行動的な特徴として定義されます。
例えば、顔認識システムでは、さまざまな顔の特徴が処理され、数値データに変換されてデータベースに保存されます。ユーザーがログインしようとすると、システムはその顔を再撮影して数値データを抽出し、データベースに保存されているデータと比較します。その他の生体認証の種類には、次のようなものがあります。
- 指紋スキャン
- DNA照合
- 網膜スキャン
- 静脈スキャン
- 行動バイオメトリクス
行動バイオメトリクスは、ユーザーの身体的および認知的行動を分析することで本人確認を行います。機械学習アルゴリズムを用いて、ユーザーの行動や活動におけるパターンを特定します。そして、これらのパターンに基づいて、その人物が本人であるかどうかを判別します。
行動生体認証の例としては、次のようなものがあります。
- タッチスクリーンの使用状況(画面のどの範囲を使用しているか)
- タイピングの特性(キーボードショートカットやタイピング速度)
- マウスの操作
生体認証はハッキングされる可能性があるのか?
生体認証の最大の特徴は、その独自性にあります。それを知ると、生体認証はハッキングできないと思うかもしれません。しかし、それは間違いです。他のシステムと同様、生体認証もハッキングを完全に防げるわけではありません。最新のAIアルゴリズムを使えば指紋を生成することができ、それによって指紋スキャナーを欺くことが可能です。
さらに、最も高度な生体認証システムであっても、データの収集、処理、照合、登録の各プロセスにおいて、いくつかの脆弱性が確認されています。
マルチモーダル生体認証とは何ですか?
単一モードの生体認証システムは、顔や網膜など、1つの固有の特徴のみを検証します。しかし、先ほど見たように、このようなシステムはなりすまし攻撃を受けやすいのです。
そこで役立つのが、マルチモーダル生体認証です。これは、本人確認の際に複数の生体特徴を照合する手法です。これにより、悪意のある攻撃者がなりすましを行うことがはるかに困難になります。
例えば、ハッカーがインターネット上である人物の写真を見つけ、それを使って顔認識システムを欺くことに成功する可能性があります。しかし、システムが追加情報(例えば、その人物がパスワードを口頭で伝える動画など)の提供を要求する場合、ハッカーがそのような情報を入手できる可能性は極めて低くなります。
さらに、身体的生体認証と行動的生体認証を組み合わせることで、セキュリティ体制を強化することも可能です。たとえ悪意のある攻撃者が指紋のなりすましに成功したとしても、システムは行動の変化を検知してアクセスを拒否することができます。例えば、システムとのやり取りの速度が本物のユーザーよりも遅い場合や、本物のユーザーが決して使用しないキーボードショートカットを使用している場合などが挙げられます。
良い点
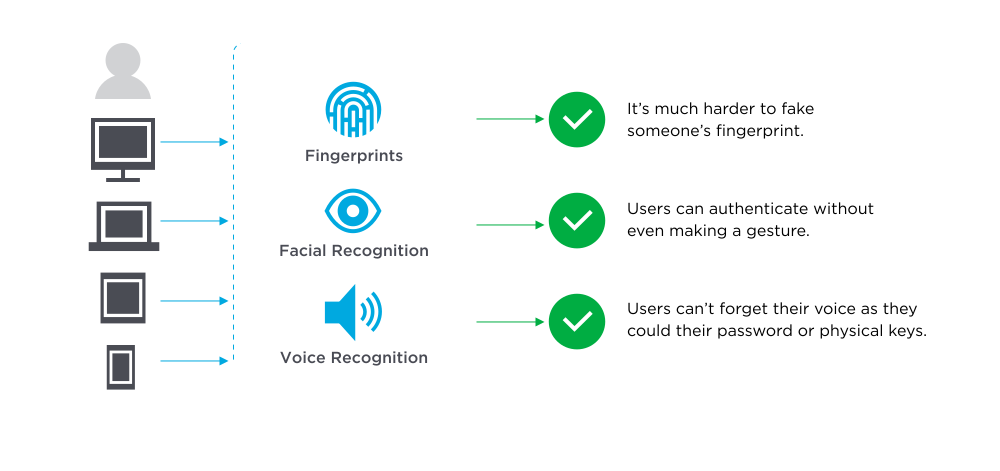
生体認証は、パスワードに比べて待望の改良点と言えます。パスワードはハッキングされやすいものです。場合によっては、ハッカーが必要とするのは、その人の生年月日と愛猫の名前だけということもあります。一方、生体認証情報は、入手がはるかに困難です。
人の生体認証データが付箋に書き留められていたり、ブラウザに自動入力されていたりすることはまずありません。そのため、攻撃者がパスワード不要の生体認証システム、特にマルチモーダル認証を採用したシステムに侵入するのは、はるかに困難です。
生体認証が広く普及し、人気を博している主な理由は、ユーザーにとってはるかに便利だと感じられる点にあります。複雑なパスワードを覚えたり、2ヶ月ごとに変更したりする必要はありません。キーパッドに指を置くか、眼球スキャナーを見るだけで、ログインが完了します。
顔認証などの一部のシステムでは、ユーザーが意識的に動作を行うことなく認証を行うことさえ可能です。単に部屋に入ったり、コンピューターの前に座ったりするだけで十分なのです。
生体認証とゼロトラストモデルは密接に関連しています。本質的に何も信頼しない真のゼロトラストモデルを構築するには、生体認証システムによる堅牢な本人確認に依存することができます。
悪い点
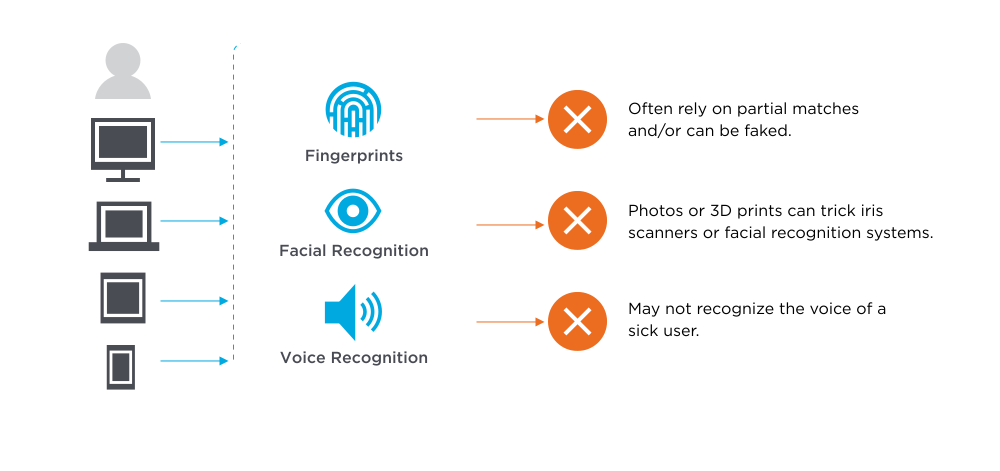
確かに、生体認証は一般的にセキュリティが高いですが、絶対的なものではありません。ハッカーは、人物の写真をダウンロードしたり印刷したり、偽のシリコン製指紋や3Dマスクを使用したりするなど、さまざまな手法を用いて生体認証データを偽装することができます。このような攻撃は「提示型攻撃」として知られています。
さらに、スマートフォンの指紋認証センサーは、多くの場合「部分一致」に依存しています。研究者たちは、多くの人々の指紋の一部と一致する「マスタープリント」を作成することが可能であり、それによって多数のユーザーアカウントへのアクセス権を得られることを突き止めました。
ハッキングされるリスクに加え、生体認証システムは有効なユーザーを認識できない場合もあります。例えば、ユーザーが普段とは違うメイクをしていたり、新しいメガネをかけていたり、あるいは体調不良時や起床直後などで声が普段と異なって聞こえる場合などです。
したがって、高品質な生体認証ソリューションのコストが高くなるのは当然のことです。実際、IT専門家の67%が、生体認証を導入しない最大の理由としてコストを挙げています。また、隠れたコストも存在し、調査対象者の47%が、生体認証への移行に対応するためにシステムのアップグレードが必要であると報告しています。
「醜いもの」
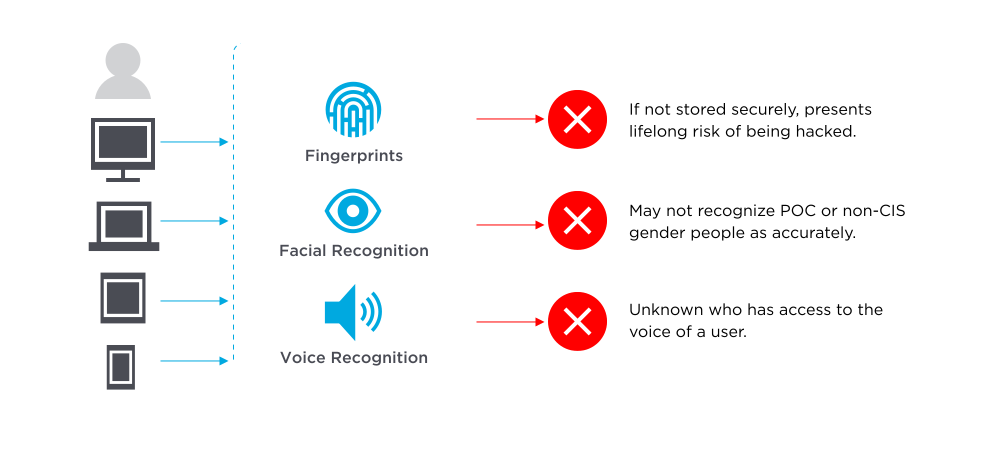
多くの生体認証技術には、深刻な倫理的懸念が伴います。その一つが「バイアス」の問題です。顔認識システムは、有色人種やシスジェンダーではない人々を、正確に認識できない場合があります。
さらに、多くの生体認証システムは、主に白人または白人男性の写真を用いて学習されています。これにより、女性や有色人種の認識が困難になるという本質的な偏りがシステムに組み込まれているのです。
さらに、生体認証データの共有方法についても懸念が持たれています。企業が自社の生体認証データを、法執行機関、入国管理当局、あるいは抑圧的な外国政府などの第三者に販売したり提供したりすることは許容されるのでしょうか?こうしたプライバシーに関する懸念から、米国の多くの州で生体認証情報プライバシー法が制定されています。
企業にとって、生体データのもう一つの厄介な側面は、その保管にある。生体データはどこに保管されるにせよ、安全に保管されなければならない。パスワードのようにリセットすることはできないからだ。生体データがハッキングされた場合、元に戻すことはできない――指紋や虹彩を変えることはできないからだ。
従業員や顧客の生体データを保存することを選択した企業は、大きな金銭的および倫理的責任を負うことになります。これが、デバイス内保存を検討すべき理由の一つです。つまり、生体データを、スマートフォンやコンピュータなど、ユーザーを認証するデバイス自体に保存するという方法です。
これにより、ユーザーはデータを自ら管理できるようになります。また、データの保存場所をローカルデバイスに限定することで、単一の侵害によって大量の生体認証データへのアクセスが可能になるリスクを低減できます。
生体認証をめぐる議論にはさまざまな側面がありますが、一つ確かなことがあります。それは、この技術が今後も定着し続けるということです。生体認証の利点は、依然としてその欠点や問題点を上回っており、企業は今後も認証手段として生体認証を採用し続けると予想されます。