
アイデンティティおよびアクセス管理(IAM)とは何ですか?
IDおよびアクセス管理の概念
「アイデンティティおよびアクセス管理」とはどういう意味ですか?
アイデンティティおよびアクセス管理(IAM)は、組織内の適切な人物や職務役割(アイデンティティ)が、業務遂行に必要なツールに確実にアクセスできるようにします。 ID管理およびアクセス管理システムにより、組織は管理者として各アプリにログインすることなく、従業員向けアプリを管理できるようになります。IDおよびアクセス管理システムにより、組織は人、ソフトウェア、ロボットやIoTデバイスなどのハードウェアを含む、幅広いIDを管理できるようになります。
なぜIAMなのか?
企業は、オンラインセキュリティを確保し、従業員の生産性を向上させるためにIAMを必要としています。
- セキュリティ。従来のセキュリティには、多くの場合、「パスワード」という単一の障害点があります。ユーザーのパスワード、あるいはさらに深刻な場合、パスワード再設定用のメールアドレスが漏洩すれば、組織は攻撃に対して脆弱な状態になってしまいます。IAMサービスは、こうした障害点を最小限に抑え、ミスが発生した際にそれを検知するツールによってバックアップします。
- 生産性。メインのIAMポータルにログインすれば、従業員は業務を遂行するために正しいパスワードや適切なアクセス権限を持っているかどうかを気にする必要がなくなります。すべての従業員が自分の業務に最適なツール群を利用できるだけでなく、アクセス権限を個人単位ではなくグループや役割単位で管理できるため、IT担当者の業務負荷を軽減できます。
IAMは規制遵守の向上につながるのか?
セキュリティは、法律、規制、契約の問題でもあります。 欧州の「一般データ保護規則(GDPR)」や、米国の「HIPAA(医療保険の携行性と責任に関する法律)」および「サーベンス・オクスリー法」といったデータ保護基準は、データセキュリティに関して厳格な基準を課しています。IAMソリューションを導入することで、ユーザーや組織は、セキュリティ、追跡、管理上の透明性において最高水準の基準が、日常業務において当然のこととして確保されるようになります。
IAMはどのように機能するのでしょうか?
ID管理ソリューションは、一般的に2つの役割を果たします。
- IAMは、データベースに対して認証情報を照合することで、ユーザー、ソフトウェア、またはハードウェアが自称する通りであることを確認します。IAMのcloud ID管理ツールは、従来のユーザー名とパスワードによるソリューションよりも、より安全で柔軟性があります。
- IDおよびアクセス管理システムは、適切なレベルのアクセス権のみを付与します。ユーザー名とパスワードでソフトウェアスイート全体へのアクセスを許可する代わりに、IAMでは、コンテンツ管理システムにおける「編集者」、「閲覧者」、「コメント投稿者」といったように、アクセス権を細かく分割して割り当てることができます。
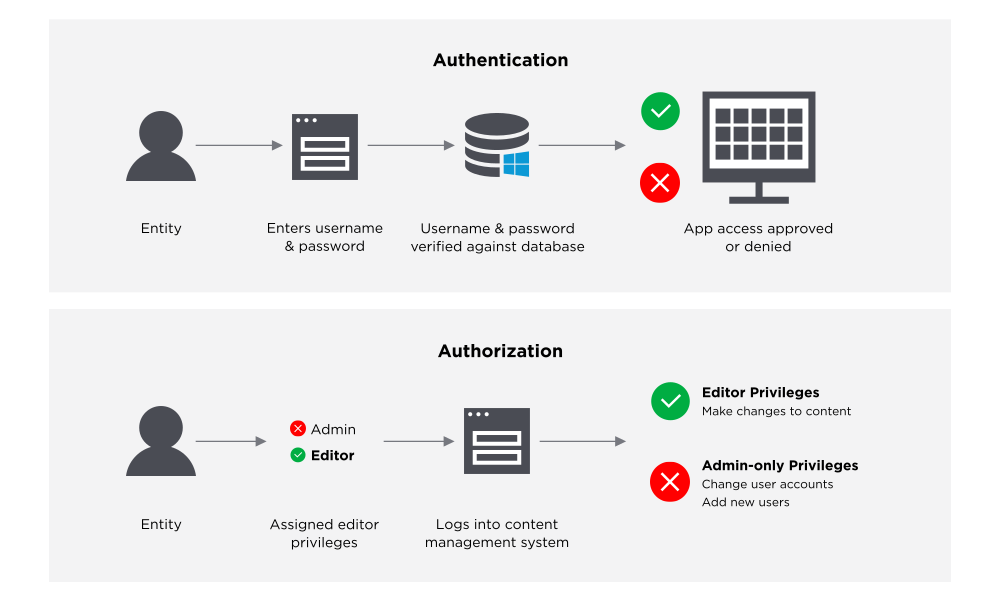
IAMの役割とは?
IAMシステムは、以下の主要な機能を提供します:
タスク
ツール
ユーザーIDの管理
IAMシステムは、ユーザーの作成、変更、削除を行うための唯一のディレクトリとして機能することもあれば、1つ以上の他のディレクトリと連携し、それらと同期することも可能です。また、アイデンティティおよびアクセス管理では、組織のツールへの特別なアクセス権を必要とするユーザーのために、新しいIDを作成することもできます。
ユーザーのプロビジョニングとデプロビジョニング
ユーザーにどのツールやアクセスレベル(編集者、閲覧者、管理者)を付与するかを指定することを、プロビジョニングと呼びます。 IAMツールを使用することで、IT部門は各部門のマネージャーと協議の上、役割、部署、またはその他のグループ分けに基づいてユーザーのプロビジョニングを行うことができます。個々のユーザーごとにすべてのリソースへのアクセス権を指定するのは時間がかかるため、ID管理システムでは、役割ベースのアクセス制御(RBAC)に基づいて定義されたポリシーを通じてプロビジョニングを行うことが可能です。 ユーザーには、通常は職務に基づいて1つ以上のロールが割り当てられ、RBAC対応のIAMシステムが自動的にアクセス権を付与します。プロビジョニングは逆方向にも機能します。退職した従業員がシステムへのアクセス権を保持し続けることによるセキュリティリスクを回避するため、IAMを利用すれば、組織は迅速にそのアクセス権を削除することができます。
ユーザーの認証
IAMシステムは、ユーザーが自称する本人であることを確認することで、そのユーザーを認証します。今日、安全な認証とは多要素認証(MFA)を意味し、できれば適応型認証が望ましいとされています。
ユーザーの権限付与
アクセス管理により、ユーザーには、そのユーザーが権限を持つツールへの、正確なレベルおよび種類のアクセス権が確実に付与されます。また、ユーザーをグループやロールに分類することで、大規模なユーザー集団に対して同一の権限を付与することも可能です。
レポート
IAMツールは、プラットフォーム上で実行されたほとんどのアクション(ログイン時刻、アクセスしたシステム、認証の種類など)についてレポートを生成し、コンプライアンスを確保するとともにセキュリティリスクを評価します。
シングルサインオン
シングルサインオン(SSO)機能を備えたIDおよびアクセス管理ソリューションにより、ユーザーは複数の異なるリソースではなく、1つのポータルで本人認証を行うことができます。認証が完了すると、IAMシステムはユーザーが利用可能な他のリソースに対する「信頼できるID情報源」として機能し、ユーザーが複数のパスワードを記憶する必要がなくなります。
アイデンティティ管理とアクセス管理の違いは何ですか?
ID管理は、あなたが本人であることを確認し、あなたに関する情報を保存します。ID管理データベースには、あなたの身分に関する情報(例えば、役職や直属の部下など)が格納されており、あなたが実際にデータベースに記載されている人物であることを認証します。
アクセス管理では、あなたの身元に関する情報を用いて、どのソフトウェアスイートへのアクセスが許可されているか、またアクセス時にどのような操作が可能かを決定します。例えば、アクセス管理により、直属の部下がいるすべてのマネージャーが、タイムシートの承認用アプリにアクセスできるようになりますが、自身のタイムシートを承認できるほどの権限は与えられません。
cloud型とオンプレミス型のIAMの比較
かつて、アイデンティティおよびアクセス管理(IAM)の大部分は、組織の物理的な構内にあるサーバーによって管理されており、これは「オンプレミス」と呼ばれていました。現在では、組織側の物理的な保守コストを回避するとともに、稼働時間の確保、分散型かつ冗長化されたシステムの構築、および短いSLAの実現を図るため、ほとんどのIAMサービスはcloud上のプロバイダーによって管理されています。
AWS Identity and Access Management(IAM)とは何ですか?
Amazon Web Services(AWS)のアイデンティティおよびアクセス管理(IAM)とは、AWSに組み込まれているIAMシステムのことです。AWS IAMを使用することで、AWSユーザーやグループを作成し、AWSサービスやリソースへのアクセス権を付与または拒否することができます。AWS IAMは無料で利用できます。
AWS IAM サービスが提供する機能:
- AWSリソースに対するきめ細かなアクセス制御
- AWSの多要素認証
- ポリシーの検証および微調整を行う分析機能
- 外部のID管理ソリューションとの連携
IDおよびアクセス管理を導入するには、どのようなツールが必要ですか?
IAMを導入するために必要なツールには、パスワード管理ツール、プロビジョニングソフトウェア、セキュリティポリシーの適用アプリケーション、レポートおよび監視アプリ、IDリポジトリなどがあります。IAMツールには、以下が含まれますが、これらに限定されるものではありません。
-
MFA
(多要素認証)とは、IAMプロバイダーが、ユーザーが本人であることを証明するために、1種類以上の認証手段を要求することを意味します。典型的な例としては、パスワードと指紋の両方を要求することが挙げられます。その他のMFAの選択肢には、顔認証、虹彩スキャン、YubiKeyのような物理トークンなどがあります。 -
SSO
SSOはシングルサインオン(Single Sign-On)の略です。IAMソリューションがシングルサインオン機能を提供している場合、ユーザーは一度ログインするだけで、そのIAMツールを「ポータル」として利用し、アクセス権限を持つ他のソフトウェアスイートに個別にログインすることなくアクセスできます。
IAM導入戦略には何が含まれるのか?
ゼロトラストアーキテクチャの基盤として、IAMソリューションは、最小権限のアクセスやIDベースのセキュリティポリシーといったゼロトラストの原則に基づいて実装されるべきです。
-
一元的なID管理 ゼロトラストの重要な原則
は、リソースへのアクセスをIDレベルで管理することです。したがって、それらのIDを一元的に管理することで、このアプローチを大幅に簡素化できます。これには、他のシステムからユーザーを移行すること、あるいは少なくとも、IAMを人事ディレクトリなど、環境内の他のユーザーディレクトリと同期させることが含まれます。 -
安全なアクセス
アイデンティティレベルでのセキュリティ確保が重要であるため、IAMはログインするユーザーの身元を確実に確認する必要があります。これには、MFA(多要素認証)の導入、あるいはMFAと適応型認証を組み合わせて、ログイン試行のコンテキスト(場所、時間、デバイスなど)を考慮できるようにすることが含まれます。 -
ポリシーベースの制御
ユーザーには、必要なタスクを実行するための権限のみが与えられ、必要以上の特権は付与されないようにすべきです。 IAMは、ユーザーの職務役割、所属部門、または適切と思われるその他の属性に基づいて、リソースへのアクセス権を付与するように設計されるべきです。一元管理されたIDソリューションの一環として、これらのポリシーにより、どこからアクセスされてもリソースのセキュリティが確保されます。 -
ゼロトラストポリシー
ゼロトラストポリシーとは、組織のIAMソリューションがユーザーの身元とアクセスポイントを常に監視・保護することを意味します。従来、組織は「一度ログインすればアクセス権が与えられる」というポリシーで運用されていましたが、ゼロトラストポリシーでは、組織の各メンバーが常に識別され、そのアクセスが管理されることが保証されます。 -
保護された特権アカウント
アクセス管理システム内のすべてのアカウントが同等に扱われるわけではありません。特別なツールを保有するアカウントや、機密情報への特権的アクセス権を持つアカウントには、組織の「ゲートキーパー」としての地位に見合ったセキュリティレベルとサポートを提供することができます。 -
トレーニングとサポート
IAMプロバイダーは、ユーザーや管理者など、製品を最も頻繁に利用するユーザー向けにトレーニングを提供します。また、IAM環境とそのユーザーの長期的な健全性を維持するために、カスタマーサービスを提供することもよくあります。
IAMテクノロジーズ
IAMシステムには、さまざまなシステムと連携できることが求められます。そのため、すべてのIAMシステムがサポートすることが期待される特定の標準や技術があります。それらは、セキュリティ・アクセス・マークアップ言語(SAML)、OpenID Connect、およびクロスドメインID管理システム(SCIDM)です。
-
Security Access Markup Language(SAML)
SAMLは、IAMなどのIDプロバイダーシステムとサービスやアプリケーションの間で、認証および認可情報を交換するために使用されるオープン標準です。これは、IAMプラットフォームと統合されたアプリケーションにユーザーがログインできるようにするために、IAMで最も一般的に使用される方法です。 -
OpenID Connect (OIDC)
OIDCは、ユーザーがIDプロバイダーからアプリケーションにログインできるようにする、比較的新しいオープン標準です。SAMLと非常に似ていますが、OAuth 2.0標準に基づいており、データの送信にはSAMLが使用するXMLの代わりにJSONを使用します。 -
System for Cross-domain Identity Management (SCIM)
SCIMは、2つのシステム間でID情報を自動的に交換するために使用される標準です。 SAMLとOIDCはいずれも認証プロセス中にアプリケーションにID情報を渡すことができますが、SCIMは、サービスやアプリケーションに新しいユーザーが割り当てられた場合、ユーザーデータが更新された場合、またはユーザーが削除された場合に、ユーザー情報を常に最新の状態に保つために使用されます。SCIMは、IAM分野におけるユーザープロビジョニングの重要な構成要素です。
OneLoginのアクセス管理ソリューションの実際の動作をご覧ください
アクセス管理(AM)分野のトップ企業によるオンデマンドデモをご覧になるには、ぜひご登録ください。貴社がいかにして時間を節約し、リソース配分を最適化できるかをご確認いただけます。