使いやすさを損なうことなく、高リスクなログインを検知し、対応する
標準的な多要素認証(MFA)では、ユーザーがアプリケーションにログインするたびに認証を行うことを義務付ける静的なルールが採用されています。しかし、これはユーザー体験に悪影響を及ぼす可能性があり、スピアフィッシングやブルートフォース攻撃といった高度な脅威から組織を常に効果的に保護できるとは限りません。
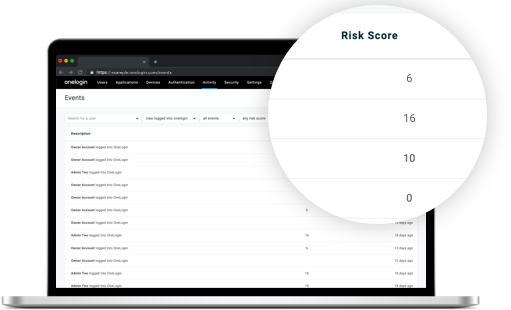
SmartFactor Authenticationは、当社のVigilance AI™リスクスコアを活用し、ログインごとのリスクレベルに基づいて認証要件をリアルタイムで動的に調整することで、セキュリティと利便性のバランスを図ります。
SmartFactor認証の仕組み
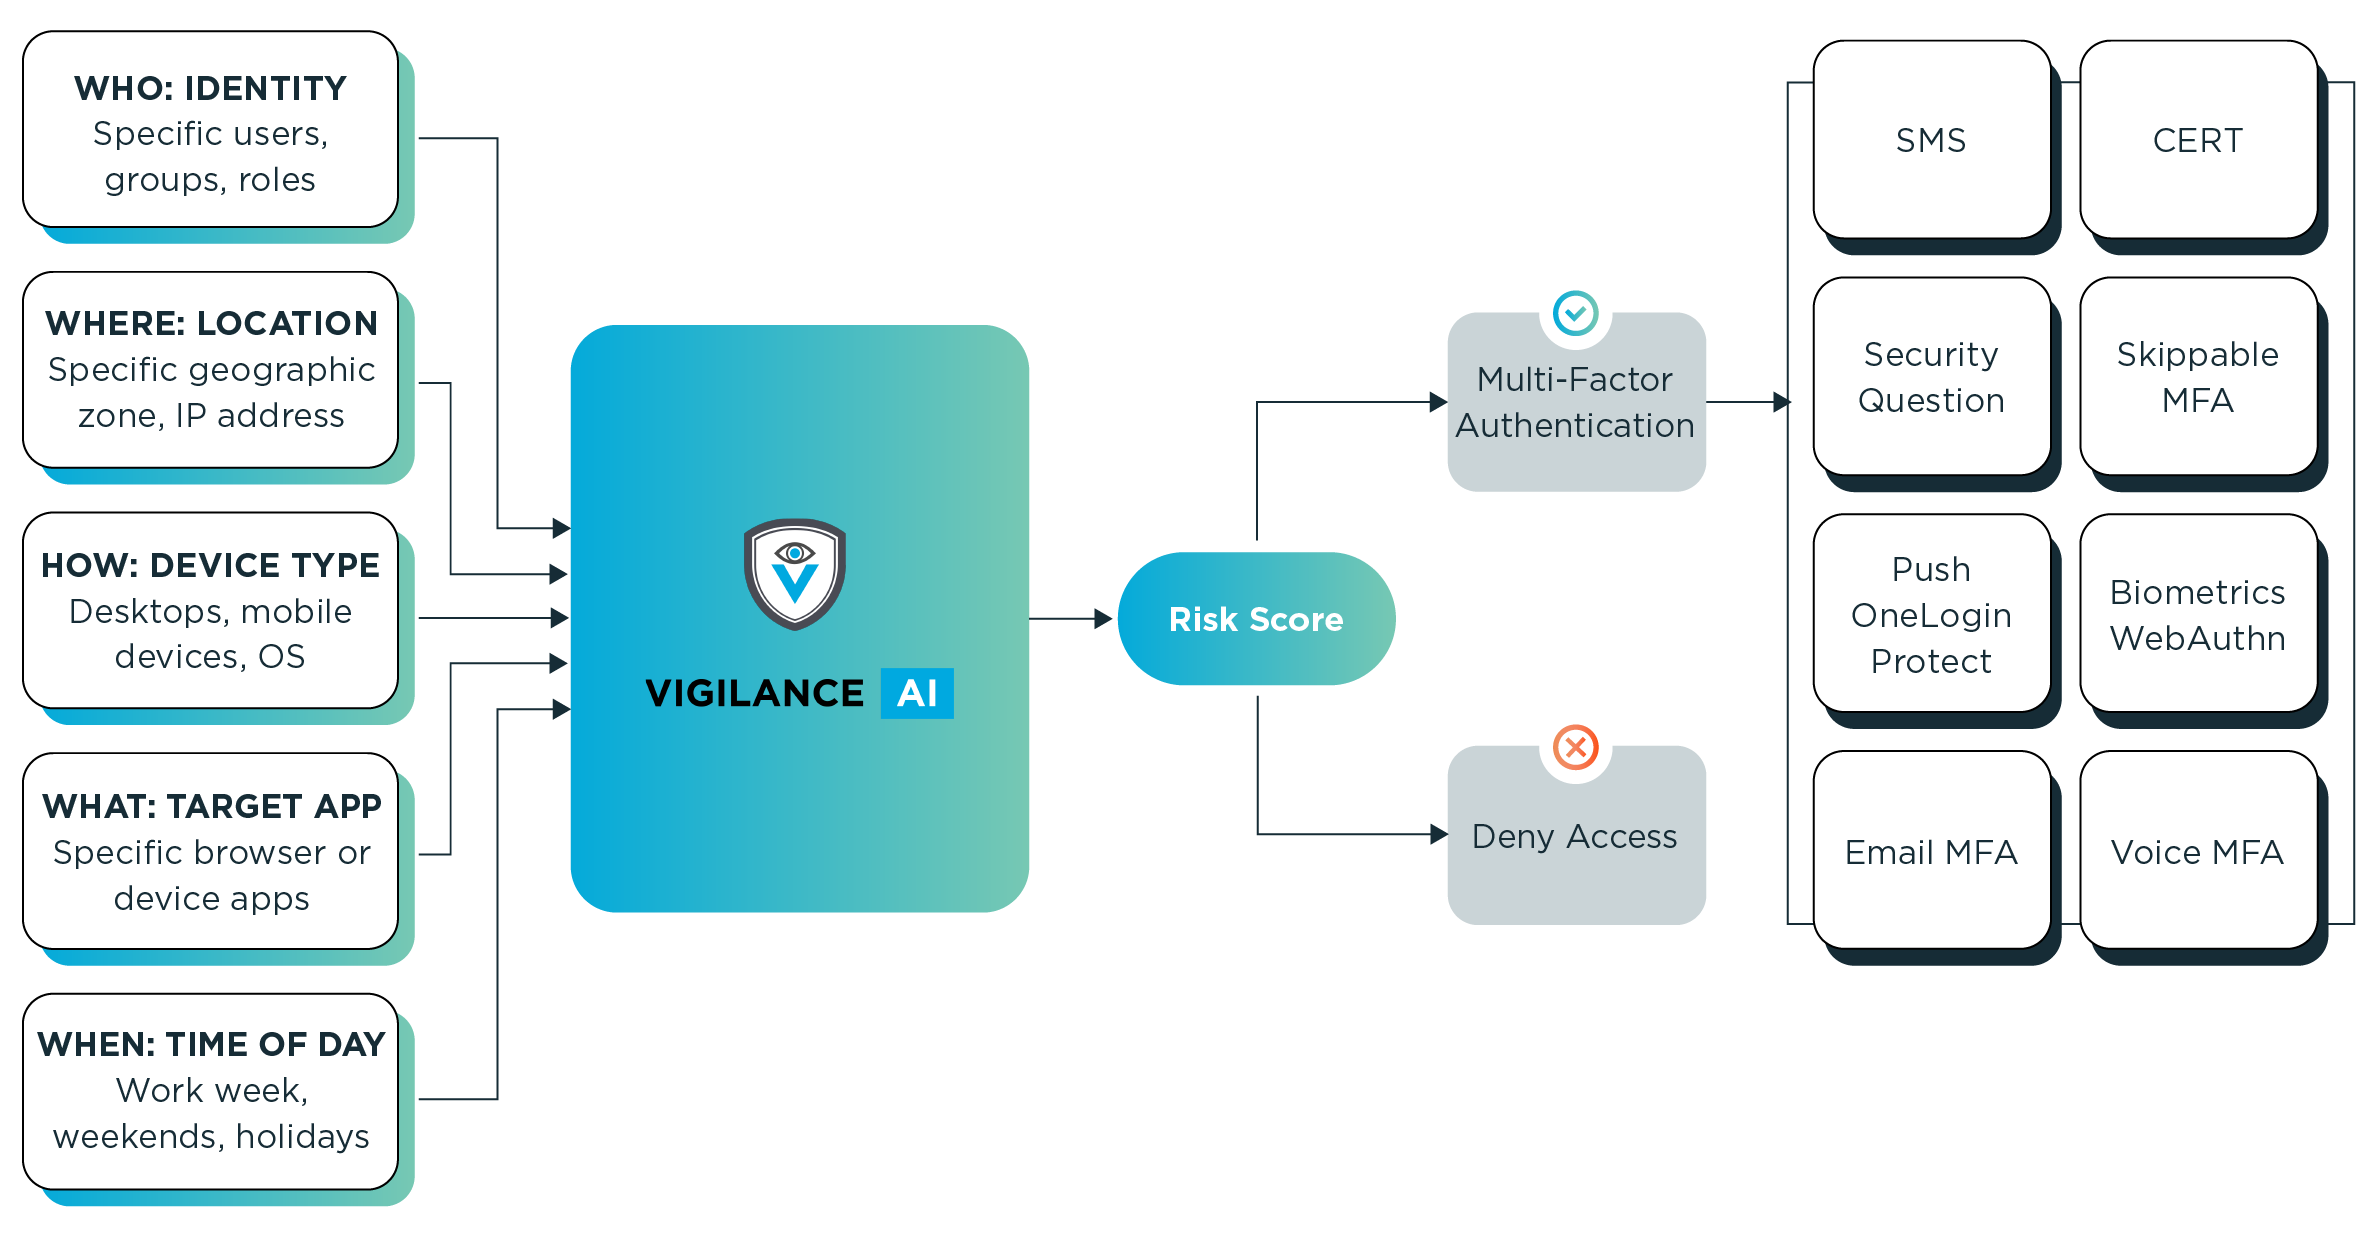
OneLoginの「SmartFactor Authentication」は、機械学習を活用して、位置情報、デバイス、ユーザーの行動など幅広い情報を分析し、リスクスコアを算出することで、ログイン試行ごとに最適なセキュリティ対策を決定します。検知されたリスクレベルに応じて、「SmartFactor Authentication」はログインに必要な認証要素の数を調整します。
設定可能な認証フロー
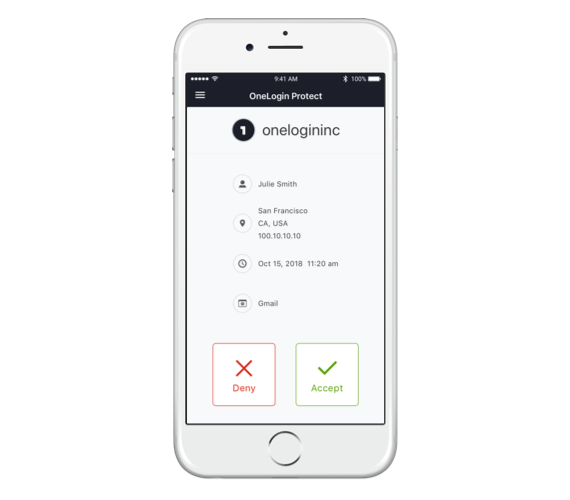
OneLoginでは、ユーザーポリシーに基づいて認証フローを定義することで、ブルートフォース攻撃からの防御、アカウントロックアウトの削減、およびリスクの低いユーザーに対するスムーズなログインを実現できます。
- 信頼できるデバイスを使用するユーザーに対して、パスワードレス認証を有効にする
- まずユーザーの ID とデバイスを確認し、リスクスコアに基づいて、必要な場合にのみ追加の認証要素を要求します
- OneLogin Protect を使用すると、ユーザーがモバイルデバイス上の MFA プッシュ通知に返信するだけで済むため、認証の煩わしさを解消できます。
ポリシーに基づくアクセス拒否
場合によっては、アクセスを制限するのではなく、完全に拒否することもあります。OneLogin を使用すると、特定の状況下でアクセスを拒否するユーザーまたはアプリ向けのポリシーを作成できます。
認証情報の漏洩チェック
盗まれた認証情報を利用したハッカーからの攻撃を防ぎます。ユーザーがパスワードの作成や変更を試みると、OneLoginは、大規模な攻撃で盗まれた認証情報のデータベースと新しいパスワードを照合し、盗まれたパスワードの使用を防止します。
他の人と仲良くやっていける