
OIDC 対 SAML
知っておくべきことすべて
OpenID Connect(OIDC)とSecurity Assertion Markup Language(SAML)は、いずれもアイデンティティプロバイダー(IdP)がユーザーの検証やアクセス制御を実施できるようにする認証プロトコルです。それぞれが、検証済みのユーザーの仮想IDを維持するための独自の仕組みを定義しており、これに基づいて、保護されたアプリケーションへのアクセスを許可または拒否します。
OIDCとSAMLとは何ですか?
IdPは、ユーザーの識別情報に関するデータベースを管理しています。サービスプロバイダー(SP)は、この情報に基づいてユーザーを認証しますが、場合によっては、複数のアプリケーションに対して一度だけの認証で済むこともあります(シングルサインオン)。OIDCもSAMLも、これら2つの当事者間でこの情報がどのようにやり取りされるかを定義する標準規格です。 両者の最終的な目標は同じ、つまりユーザー認証です。しかし、その目標を達成するための根本的な手法は異なります。
「認証」とはどういう意味ですか?
認証とは、ユーザーまたはプロセスの身元を確認するプロセスです。これは通常、保護されたアプリケーションやリソースへのアクセスを制限するために行われます。
SAML
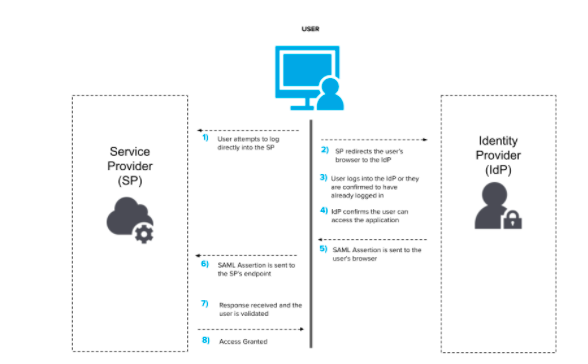
この規格の現行バージョンであるSAML 2.0は、2005年から存在しています。この規格では、ID情報の形式としてXMLを使用しています。XMLは、人間とコンピュータの双方が容易に理解できるよう文書をエンコードする、確立された情報形式の標準規格です。 XMLでエンコードされた情報の送受信には、基本的なSOAPまたはHTTPリクエストが使用されます。ID情報を要求するサービスは、SAML契約においてサービスプロバイダー(SP)として定義されます。典型的なSAML認証フローは以下の通りです:
-
SPがIdPと通信して本人確認を行う前に、両者はまず互いをより深く理解する必要があります。そのためには、メタデータを介して予備情報を交換します。この情報には、次のような詳細が含まれます:
-
公開鍵(暗号化に使用)
-
サポートされている暗号化アルゴリズム
-
エンドポイントURL(SAMLメッセージの送信先)
-
サポートされている接続方法
-
サポートされているXML属性形式
-
SP と IdP の双方が、互いに関するこれらの詳細情報を把握すると、それに応じて各自の設定を再構成します。
-
ユーザーがログインしようとすると、SP は IdP に認証リクエストを送信します。このリクエストは、SAML AuthnRequest と呼ばれます。
-
IdP はユーザーの身元を確認し、SAML アサーションと呼ばれるエンコードされた SAML レスポンスを作成して、SP に返送します。
-
SP は SAML アサーション XML を解析し、その応答に基づいて、アプリケーションへのユーザーのアクセスを許可するか拒否するかを決定します。
OIDC
OIDCは、比較的新しいものの、しっかりと維持管理されているプロトコルであり、OAuth 2.0フレームワークを基盤としています。OIDCは、データの構造化にJSONベースのWebトークン(JWT)を使用します。JWTは、2つの当事者間でクレームを表現し、安全に転送するためのルールを定義する業界標準です。 クレームとは、ID管理や本人確認を支援するために使用される、暗号化された機密性の高いユーザーデータと考えてください。交通分野において、OIDCはデフォルトのHTTPSフローを使用します。
OIDCの適用範囲
OIDCのスコープは、アプリケーションがアクセスできるクレーム(ユーザー属性)を定義します。IdPは許容されるスコープのリストを管理しており、アプリケーションはそのニーズに応じて、どのスコープを要求するかを選択できます。 ユーザーが自身の詳細情報(スコープを含む)の共有に明示的に同意すると、IdPはそれらのスコープをアプリケーションに提供します。
一般的なOIDCフローにおけるスコープの仕組みをよりよく理解するために、ユーザー名とパスワードに基づいてユーザーを認証するWebアプリケーションを例に考えてみましょう。認証後、このアプリケーションはユーザーに一連のウェルカムメールを送信します。
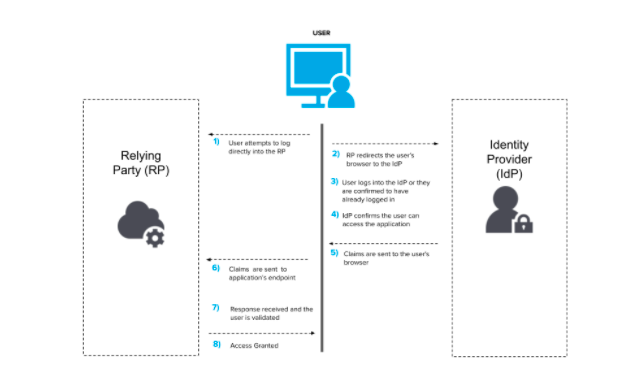
(注:OIDCはさまざまな認証フローをサポートしています。以下は、インプリシット・フローとして知られる最も単純なOIDCフローの例です。
-
SAMLと同様に、リライイング・パーティ(RP)とIdPは、通信を開始する前にメタデータを交換する必要があります。 ただし、OIDCの場合、メタデータ交換の最小要件は比較的単純です。双方が利用可能なスコープについて合意し、IdPはRPにシークレットとクライアントIDを割り当て、RPはコードやトークンの受信先となるエンドポイントをIdPに通知する必要があります。
-
ユーザーがアプリケーションにログインすると、アプリケーションはユーザーをIdPにリダイレクトします。その際、クライアントIDと要求されたスコープ(この例ではユーザーのメールアドレス)が送信されます。
-
IdPは、ユーザーをログイン画面にリダイレクトします。
-
ユーザーの身元確認が正常に完了すると、ユーザーには(要求されたスコープで指定された)自身のデータへのアクセスをアプリケーションに許可するよう求められます。
-
ユーザーがアクセスを許可すると、スコープの値は、事前に設定されたエンドポイントを通じてアプリケーションに提供されます。
-
これで、アプリケーションはユーザーのメールアドレスを使用して、ウェルカムシーケンスを送信できるようになります。
OIDCとSAMLの違いは何ですか?
-
SAMLは古い規格であるため、シングルページアプリケーション(SPA)やスマートフォンアプリといった最新のアプリケーションタイプでの認証に利用するのは非常に困難です。そもそも、そうしたアプリケーション向けに設計されていないからです。一方、OIDCはこうしたアプリに最適です。
-
OIDCはJWTを使用しており、サイズが小さく、軽量な処理で済みます。一方、SAMLで使用されるXMLドキュメントははるかに大きく、処理が比較的困難です。
-
OIDCはデフォルトでユーザーの同意処理をサポートしています。SAMLでも同様の機能を実現することは可能ですが、多大な手作業による開発が必要となります。
-
SAMLははるかに長い歴史を持つため、政府機関を含む多くの組織から依然として信頼されています。確かに機能面では豊富ですが、OIDCも現在、その差を縮めつつあります。
-
OIDCは、特に基本的なID機能が求められる消費者中心の環境において、設定がはるかに容易です。
OIDCはSAMLよりも安全なのでしょうか?
OIDCは、SAMLの基本的なユースケースのほとんどを再現しつつ、XMLやSOAPベースのメッセージによって生じる処理オーバーヘッドを軽減することで、SAMLに代わる現代的な規格として設計されました。セキュリティ上の欠陥の多くは、これら2つの規格のいずれかに内在する問題に起因するものではなく、実装上のミスによって引き起こされるものです。 しかし、SAMLはOIDCよりも実装がはるかに難しいため、実装ミスが起きやすいとも言い得る。さらに、SAMLの実装時には回避しなければならないXMLに関連する多くのセキュリティ上の脅威や脆弱性があり、これが複雑さを増している。
一方、OIDCはOAuth 2.0に基づいているため、文書化された脅威モデルやセキュリティ上の考慮事項の多くが組み込まれています。また、JSONの暗号化はXMLよりもはるかに容易であり、これもまた実装ミスの発生確率を低減させます。
OIDCはSAMLよりもプライバシー保護に優れているのでしょうか?
OIDCでは、スコープを通じて、ユーザーがアプリケーションと共有したい情報の範囲を選択できるようになっています。 例えば、アプリケーションはユーザーのプロフィール全体を共有させるのではなく、メールアドレスのみを共有するようユーザーに求めることができます。これにより、ユーザーとアプリケーションの間に双方にメリットのある契約が成立します。アプリケーションはユーザー体験を向上させるために必要な情報を得ることができ、ユーザーは必要最小限の個人情報のみを共有すれば済むのです。 確かに、この機能はSAMLベースのシステムにも追加することは可能ですが、SAMLは標準ではこれをサポートしていないため、追加の開発が必要となります。
OIDCとSAML、どちらがフィッシング攻撃をより効果的に防ぐことができるか?
OIDCもSAMLも、シングルサインオン(SSO)の実装に使用でき、これにより複数回のログインが必要なくなるため、フィッシング攻撃の発生確率が低下します。しかし、発生確率が低いからといって、攻撃が絶対に起こらないというわけではありません。 Cofense Phishing Defense Centerは、多要素認証が適用されているにもかかわらず、パスワードを使用せずにOIDCを悪用してユーザーデータを盗み出すフィッシングの手口を発見しました。過去には、SAMLの実装に対しても同様のフィッシング攻撃が行われたことがあります。 繰り返しになりますが、どちらがフィッシングをより効果的に防止できるかという問いには一概に答えることは難しく、その多くは実装時のセキュリティ上の配慮に依存しています。
OIDCやSAMLはブルートフォース攻撃を防ぐことができるのでしょうか?
SAMLもOIDCも、シングルサインオン(SSO)の実装に使用できます。つまり、ユーザーはIDおよびアクセス管理(IAM)サービスにログインするために、1つのパスワードだけを覚えておけばよいということです。また、ユーザーに追加の認証要素の入力を求めることで、この単一のログインを保護することも可能です。 ユーザーがIAMサービスに安全にログインすれば、それ以上のパスワードを入力することなく、保護されたすべてのアプリケーションにシームレスにアクセスできます。これは、攻撃者が最終的に一致するパスワードを見つけ出すことを期待して、考えられるパスワードを繰り返し入力する「ブルートフォース攻撃」を防ぐ上で非常に重要です。パスワードがなければ、ブルートフォース攻撃の余地もありません!
OIDCとSAML、どちらをいつ使うべきか?
OIDCとSAMLは、いずれも独自の機能を備えた強力な認証技術です。組織でどちらを採用するかは、具体的なニーズによって異なります。もし、
-
IDプラットフォームを迅速に構築したい場合は、迷わずSAMLではなくOIDCを選択してください。基本的なOIDCソリューションの実装は、重たいXML処理を必要とするSAMLに比べてはるかに簡単です。
-
API 中心のアーキテクチャを採用しており、モバイルアプリやシングルページアプリケーションを多数運用している場合は、OIDC を使用してください。これにより、より効率的で相互運用性の高い体験が保証されます。
-
成熟した標準規格、つまり長年にわたり定着しているものを実装したい場合は、SAMLを選択してください。機能豊富で確実に役割を果たし、10年以上にわたりエンタープライズネットワークの定番となっています。