
Comment fonctionne l'authentification unique ?
Comment fonctionne l’authentification unique, étape par étape
Qu'est-ce que l'authentification unique ?
L’authentification unique (SSO) est une méthode d’authentification qui permet aux utilisateurs de s’authentifier en toute sécurité auprès de plusieurs applications et sites web à l’aide d’un seul jeu d’identifiants.
Comment fonctionne l'authentification unique (SSO) ?
Le SSO repose sur une relation de confiance établie entre une application, appelée « fournisseur de services », et un fournisseur d’identité, tel que OneLogin. Cette relation de confiance repose souvent sur un certificat échangé entre le fournisseur d’identité et le fournisseur de services. Ce certificat permet de signer les informations d’identité transmises par le fournisseur d’identité au fournisseur de services, afin que ce dernier sache qu’elles proviennent d’une source fiable. Dans le cadre du SSO, ces données d’identité prennent la forme de jetons contenant des éléments d’identification de l’utilisateur, tels que son adresse e-mail ou son nom d’utilisateur.
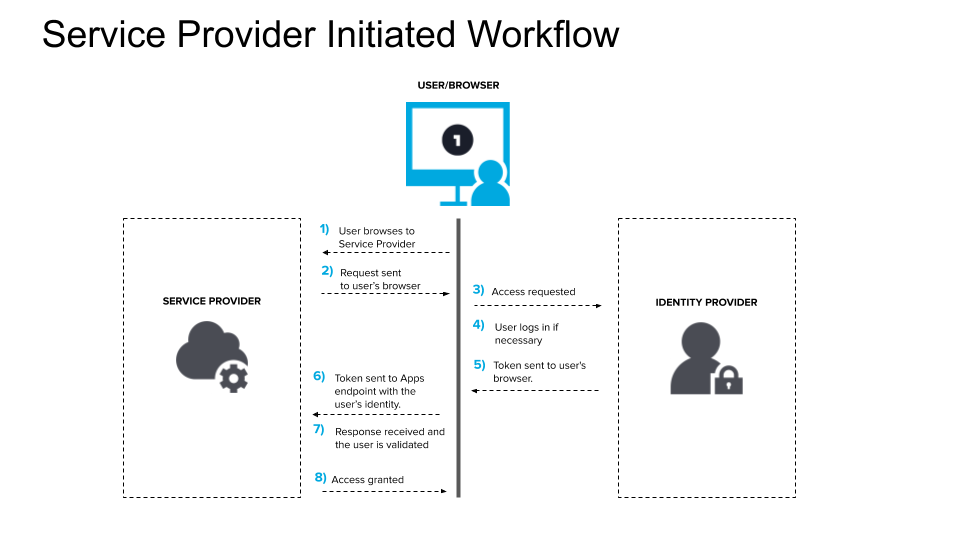
Le processus de connexion se déroule généralement comme suit :
- Un utilisateur se rend sur l’application ou le site web auquel il souhaite accéder, c’est-à-dire le fournisseur de services.
- Le fournisseur de services envoie un jeton contenant certaines informations sur l’utilisateur, telles que son adresse e-mail, au système SSO, c’est-à-dire le fournisseur d’identité, dans le cadre d’une demande d’authentification de l’utilisateur.
- Le fournisseur d’identité vérifie d’abord si l’utilisateur a déjà été authentifié ; si c’est le cas, il lui accorde l’accès à l’application du fournisseur de services et passe directement à l’étape 5.
- Si l’utilisateur ne s’est pas encore connecté, il sera invité à le faire en fournissant les identifiants requis par le fournisseur d’identité. Il peut s’agir simplement d’un nom d’utilisateur et d’un mot de passe, ou d’une autre forme d’authentification, comme un mot de passe à usage unique (OTP).
- Une fois que le fournisseur d’identité a validé les identifiants fournis, il renvoie un jeton au fournisseur de services pour confirmer que l’authentification a réussi.
- Ce jeton est transmis au fournisseur de services via le navigateur de l’utilisateur.
- Le jeton reçu par le fournisseur de services est validé en fonction de la relation de confiance établie entre le fournisseur de services et le fournisseur d’identité lors de la configuration initiale.
- L’utilisateur se voit accorder l’accès au fournisseur de services.
Lorsque l’utilisateur tente d’accéder à un autre site web, ce dernier doit disposer d’une relation de confiance similaire configurée avec la solution SSO, et le processus d’authentification suit les mêmes étapes.
Qu'est-ce qu'un jeton SSO ?
Un jeton SSO est un ensemble de données ou d’informations transmises d’un système à un autre au cours du processus d’authentification unique (SSO). Ces données peuvent simplement correspondre à l’adresse e-mail d’un utilisateur et à des informations indiquant quel système envoie le jeton. Les jetons doivent être signés numériquement afin que le destinataire puisse vérifier qu’ils proviennent d’une source fiable. Le certificat utilisé pour cette signature numérique est échangé lors du processus de configuration initiale.
Le SSO est-il sécurisé ?
La réponse à cette question est : « Ça dépend. »
Il existe de nombreuses raisons pour lesquelles l’authentification unique (SSO) peut améliorer la sécurité. Une solution d’authentification unique permet de simplifier la gestion des identifiants et des mots de passe, tant pour les utilisateurs que pour les administrateurs. Les utilisateurs n’ont plus besoin de mémoriser plusieurs jeux d’identifiants et peuvent se contenter de retenir un seul mot de passe, certes plus complexe. L’authentification unique permet souvent aux utilisateurs d’accéder à leurs applications beaucoup plus rapidement.
L’authentification unique permet également de réduire le temps que le service d’assistance doit consacrer à aider les utilisateurs ayant perdu leur mot de passe. Les administrateurs peuvent contrôler de manière centralisée des exigences telles que la complexité des mots de passe et l’authentification multifactorielle (MFA). Ils peuvent également retirer plus rapidement les droits d’accès à l’ensemble des systèmes lorsqu’un utilisateur quitte l’entreprise.
L’authentification unique présente toutefois certains inconvénients. Par exemple, vous pouvez avoir des applications que vous souhaitez sécuriser davantage. C’est pourquoi il est important de choisir une solution SSO qui vous permette, par exemple, d’exiger un facteur d’authentification supplémentaire avant qu’un utilisateur ne se connecte à une application particulière, ou qui empêche les utilisateurs d’accéder à certaines applications à moins qu’ils ne soient connectés à un réseau sécurisé.
Comment l'authentification unique (SSO) est-elle mise en œuvre ?
Les modalités de mise en œuvre d’une solution SSO varient en fonction de la solution SSO que vous utilisez. Mais quelles que soient les étapes spécifiques, vous devez vous assurer d’avoir défini des objectifs clairs pour votre mise en œuvre. Veillez à répondre aux questions suivantes :
- Quels sont les différents types d’utilisateurs que vous servez et quels sont leurs besoins respectifs ?
- Recherchez-vous une solution sur site ou une solution dans le cloud ?
- Cette solution sera-t-elle capable d’évoluer au rythme de votre entreprise et de vos besoins ?
- Quelles fonctionnalités recherchez-vous pour garantir que seuls les utilisateurs de confiance puissent se connecter ? Authentification multifactorielle (MFA), authentification adaptative, confiance des appareils, liste blanche d’adresses IP, etc. ?
- Avec quels systèmes devez-vous assurer l’intégration ?
- Avez-vous besoin d’un accès aux API ?
Qu'est-ce qui caractérise un véritable système SSO ?
Il est important de bien comprendre la différence entre l’authentification unique (Single Sign-On) et les gestionnaires de mots de passe, parfois désignés par l’acronyme SSO, qui peut dans ce cas signifier « Same Sign-On » (même connexion) et non « Single Sign-On » (authentification unique). Avec un coffre-fort de mots de passe, vous pouvez avoir le même nom d’utilisateur et le même mot de passe, mais vous devez les saisir à chaque fois que vous passez d’une application ou d’un site web à un autre. Le système de coffre-fort de mots de passe se contente de stocker vos identifiants pour toutes les différentes applications et de les saisir lorsque cela est nécessaire. Aucune relation de confiance n’est établie entre les applications et le système de coffre-fort de mots de passe.
Avec le SSO (Single Sign-On, ou « authentification unique »), une fois que vous êtes connecté via la solution SSO, vous pouvez accéder à toutes les applications et tous les sites web approuvés par l’entreprise sans avoir à vous reconnecter. Cela inclut aussi bien les applications cloud que les applications sur site, souvent accessibles via un portail SSO (également appelé « portail de connexion »).
Qu'est-ce qu'un logiciel SSO par rapport à une solution SSO ?
Lorsque vous recherchez les options de SSO disponibles, vous remarquerez peut-être qu’on parle parfois de « logiciel SSO », de « solution SSO » ou de « fournisseur SSO ». Dans de nombreux cas, la différence réside simplement dans la manière dont les entreprises se classifient elles-mêmes. Le terme « logiciel » suggère un produit installé sur site. Il est généralement conçu pour effectuer un ensemble spécifique de tâches et rien d’autre. Une « solution » implique la possibilité d’étendre ou de personnaliser les fonctionnalités du produit de base. Un « fournisseur » désigne l’entreprise qui développe ou héberge la solution. Par exemple, OneLogin est reconnu comme un fournisseur de solutions SSO.
Existe-t-il différents types d'authentification unique (SSO) ?
De nombreux termes sont utilisés lorsqu’on parle d’authentification unique (SSO).
- Gestion fédérée des identités (FIM)
- OAuth (plus précisément OAuth 2.0 aujourd’hui)
- OpenID Connect (OIDC)
- Langage de balisage d’accès sécurisé (SAML)
- Authentification unique (SSO)
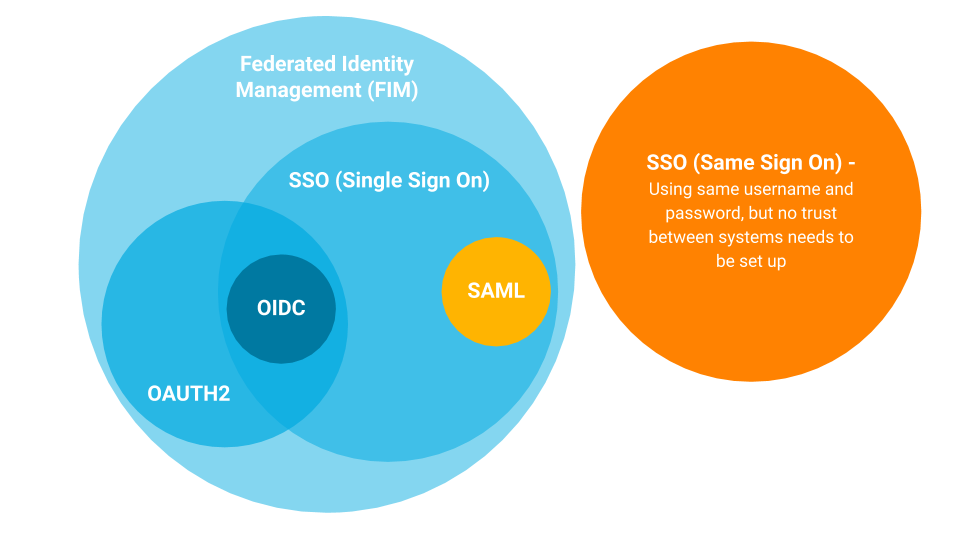
L’authentification unique (SSO) s’inscrit en réalité dans un concept plus large appelé « gestion fédérée des identités » ; c’est pourquoi on parle parfois d’« authentification unique fédérée ». La gestion fédérée des identités (FIM) désigne simplement une relation de confiance établie entre deux ou plusieurs domaines ou systèmes de gestion des identités. L’authentification unique est souvent une fonctionnalité disponible au sein d’une architecture FIM.
OAuth 2.0 est un cadre spécifique qui peut également être considéré comme faisant partie d’une architecture FIM. OAuth se concentre sur cette relation de confiance permettant le partage des informations d’identité des utilisateurs entre les domaines.
OpenID Connect (OIDC) est une couche d’authentification développée à partir d’OAuth 2.0 afin de fournir une fonctionnalité d’authentification unique.
Le « Same Sign On », souvent désigné par l’acronyme SSO, n’est en réalité pas identique à l’authentification unique (Single Sign-on), car il n’implique aucune relation de confiance entre les entités qui procèdent à l’authentification. Il repose davantage sur la duplication des identifiants entre les systèmes et sur leur simple transmission lorsque cela est nécessaire. Cette méthode n’est pas aussi sécurisée que les solutions d’authentification unique.
Certains systèmes spécifiques reviennent fréquemment dans les discussions sur l’authentification unique : Active Directory, Active Directory Federation Services (ADFS) et le protocole LDAP (Lightweight Directory Access Protocol).
Active Directory, désormais spécifiquement désigné sous le nom d’Active Directory Directory Services (ADDS), est le service d’annuaire centralisé de Microsoft. Les utilisateurs et les ressources sont ajoutés au service d’annuaire à des fins de gestion centralisée, et ADDS fonctionne avec des protocoles d’authentification tels que NTLM et Kerberos. Ainsi, les utilisateurs appartenant à ADDS peuvent s’authentifier depuis leur poste et accéder à d’autres systèmes intégrés à ADDS. Il s’agit d’une forme d’authentification unique.
Active Directory Federation Services (ADFS) est un type de système de gestion fédérée des identités qui offre également des fonctionnalités d’authentification unique. Il prend en charge à la fois les protocoles SAML et OIDC. ADFS est principalement utilisé pour établir une relation de confiance entre ADDS et d’autres systèmes tels qu’Azure AD ou d’autres forêts ADDS.
Le protocole LDAP (Lightweight Directory Access Protocol) est simplement une norme industrielle qui définit une méthode d’organisation et d’interrogation des informations d’annuaire. LDAP vous permet de gérer de manière centralisée des ressources telles que les utilisateurs et les systèmes. Le protocole LDAP ne définit toutefois pas la manière dont vous vous connectez à ces systèmes, ce qui signifie qu’il ne définit pas les protocoles proprement dits utilisés pour l’authentification. Il est cependant souvent utilisé dans le cadre des processus d’authentification et de contrôle d’accès. Par exemple, avant qu’un utilisateur puisse accéder à une ressource particulière, le protocole LDAP peut être utilisé pour rechercher cet utilisateur et les groupes auxquels il appartient, afin de vérifier s’il dispose d’un accès à cette ressource. Les solutions LDAP telles qu’OpenLDAP assurent l’authentification grâce à leur prise en charge de protocoles d’authentification tels que SASL (Simple Authentication and Security Layer).
Qu'est-ce que le SSO (authentification unique) en mode SaaS (logiciel en tant que service) ?
Tout comme de nombreuses autres applications ont évolué pour fonctionner sur Internet, il en va de même pour la fonctionnalité SSO. Les plateformes telles que OneLogin, qui fonctionnent dans le cloud, peuvent alors être classées parmi les solutions SSO de type « Software as a Service » (SaaS).
Qu'est-ce que l'authentification unique (SSO) d'application à application ?
Enfin, vous avez peut-être déjà entendu parler du SSO « App-to-App » ou « Application-to-Application ». Il ne s’agit pas encore tout à fait d’une norme du secteur. Il s’agit plutôt d’un terme utilisé par SAPCloud pour décrire le processus de transfert de l’identité d’un utilisateur d’une application à une autre au sein de son écosystème. Ce processus s’apparente quelque peu à OAuth 2.0, mais, là encore, il ne s’agit ni d’un protocole ni d’une méthode standard et il est actuellement spécifique à SAPCloud.
Essayez OneLogin gratuitement
Découvrez par vous-même les fonctionnalités de gestion des accès de OneLogin pendant 30 jours