
Was ist Identitäts- und Zugriffsmanagement (IAM)?
Konzepte des Identitäts- und Zugriffsmanagements
Was bedeutet Identitäts- und Zugriffsmanagement?
Das Identitäts- und Zugriffsmanagement (IAM) stellt sicher, dass die richtigen Personen und Rollen in Ihrem Unternehmen (Identitäten) Zugriff auf die Tools erhalten, die sie zur Erfüllung ihrer Aufgaben benötigen. Identitäts- und Zugriffsmanagementsysteme ermöglichen es Ihrem Unternehmen, Mitarbeiter-Apps zu verwalten, ohne sich als Administrator bei jeder einzelnen App anmelden zu müssen. Mit Identitäts- und Zugriffsmanagementsystemen kann Ihr Unternehmen eine Vielzahl von Identitäten verwalten, darunter Personen, Software sowie Hardware wie Roboter und IoT-Geräte.
Warum IAM?
Unternehmen benötigen IAM, um Online-Sicherheit zu gewährleisten und die Produktivität ihrer Mitarbeiter zu steigern.
- Sicherheit. Herkömmliche Sicherheitsmaßnahmen weisen oft eine einzige Schwachstelle auf – das Passwort. Wenn das Passwort eines Benutzers kompromittiert wird – oder schlimmer noch, die E-Mail-Adresse für die Passwortwiederherstellung –, wird Ihr Unternehmen anfällig für Angriffe. IAM-Dienste reduzieren diese Schwachstellen und sichern sie mit Tools ab, die Fehler sofort erkennen, sobald sie auftreten.
- Produktivität. Sobald sich Ihre Mitarbeiter bei Ihrem zentralen IAM-Portal angemeldet haben, müssen sie sich keine Gedanken mehr darüber machen, ob sie das richtige Passwort oder die richtige Zugriffsebene für die Erfüllung ihrer Aufgaben haben. Jeder Mitarbeiter erhält nicht nur Zugriff auf die für seine Tätigkeit optimalen Tools, sondern der Zugriff kann auch gruppen- oder rollenbasiert statt individuell verwaltet werden, was die Arbeitsbelastung Ihrer IT-Mitarbeiter verringert.
Verbessert IAM die Einhaltung gesetzlicher Vorschriften?
Sicherheit ist auch eine Frage von Gesetzen, Vorschriften und Verträgen. Datenschutzstandards wie die europäische Datenschutz-Grundverordnung (DSGVO) sowie HIPAA und der Sarbanes-Oxley Act in den USA schreiben strenge Anforderungen an die Datensicherheit vor. Mit einer IAM-Lösung können Ihre Nutzer und Ihr Unternehmen sicherstellen, dass höchste Standards in Bezug auf Sicherheit, Nachverfolgbarkeit und administrative Transparenz im täglichen Betrieb selbstverständlich sind.
Wie funktioniert IAM?
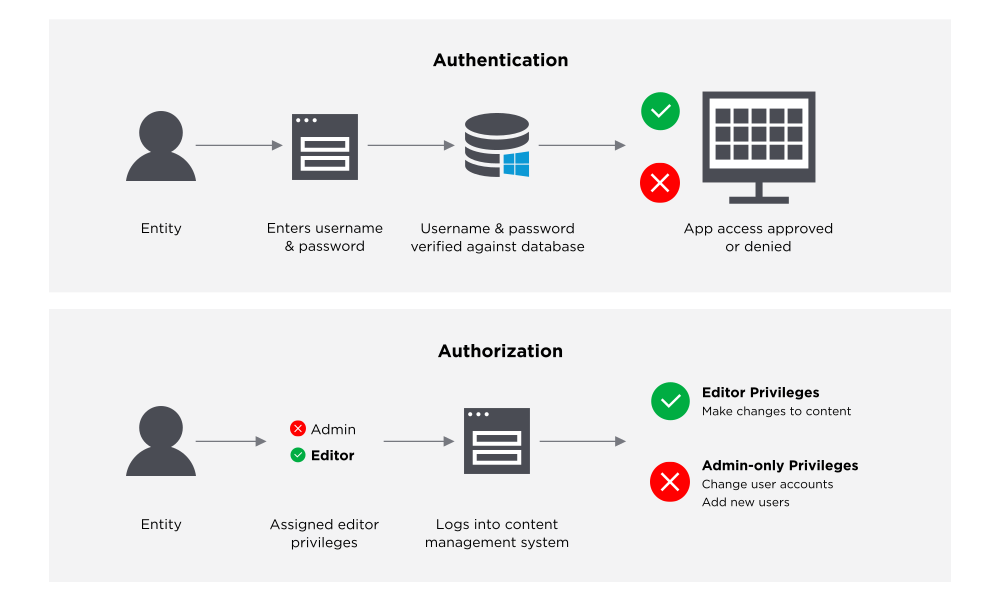
Identitätsmanagement-Lösungen erfüllen im Allgemeinen zwei Aufgaben:
- IAM stellt sicher, dass der Benutzer, die Software oder die Hardware tatsächlich das ist, wofür sie sich ausgeben, indem die Anmeldedaten anhand einer Datenbank überprüft werden. IAM-Tools für die Cloud-Identitätsverwaltung sind sicherer und flexibler als herkömmliche Lösungen mit Benutzernamen und Passwort.
- Identitäts- und Zugriffsmanagementsysteme gewähren nur die jeweils angemessene Zugriffsebene. Anstatt dass ein Benutzername und ein Passwort den Zugriff auf eine gesamte Software-Suite ermöglichen, erlaubt IAM die Vergabe eng gefasster Zugriffsrechte, z. B. „Bearbeiter“, „Betrachter“ und „Kommentator“ in einem Content-Management-System.
Was macht IAM?
IAM-Systeme bieten folgende Kernfunktionen:
AUFGABE
TOOLS
Verwaltung von Benutzeridentitäten
IAM-Systeme können als einziges Verzeichnis zum Anlegen, Ändern und Löschen von Benutzern dienen oder mit einem oder mehreren anderen Verzeichnissen integriert und mit diesen synchronisiert werden. Das Identitäts- und Zugriffsmanagement kann zudem neue Identitäten für Benutzer erstellen, die einen speziellen Zugriff auf die Tools einer Organisation benötigen.
Bereitstellung und Entzug von Benutzerrechten
Die Festlegung, welche Tools und Zugriffsebenen (Bearbeiter, Betrachter, Administrator) einem Benutzer gewährt werden sollen, wird als Bereitstellung bezeichnet. IAM-Tools ermöglichen es IT-Abteilungen, Benutzer nach Rolle, Abteilung oder anderen Gruppierungen in Absprache mit den Leitern der jeweiligen Abteilung bereitzustellen. Da es zeitaufwändig ist, den Zugriff jedes Einzelnen auf jede Ressource festzulegen, ermöglichen Identitätsmanagementsysteme die Bereitstellung über Richtlinien, die auf der rollenbasierten Zugriffskontrolle (RBAC) basieren. Benutzern werden eine oder mehrere Rollen zugewiesen, in der Regel basierend auf ihrer beruflichen Funktion, und das RBAC-IAM-System gewährt ihnen automatisch Zugriff. Die Bereitstellung funktioniert auch in umgekehrter Richtung: Um Sicherheitsrisiken zu vermeiden, die dadurch entstehen, dass ehemalige Mitarbeiter weiterhin Zugriff auf Systeme haben, ermöglicht IAM Ihrem Unternehmen, deren Zugriff schnell zu entziehen.
Authentifizierung von Benutzern
IAM-Systeme authentifizieren einen Benutzer, indem sie bestätigen, dass er der ist, für den er sich ausgibt. Heutzutage bedeutet sichere Authentifizierung Multi-Faktor-Authentifizierung (MFA) und vorzugsweise adaptive Authentifizierung.
Autorisieren von Benutzern
Das Zugriffsmanagement stellt sicher, dass einem Benutzer genau die Zugriffsebene und -art auf ein Tool gewährt wird, auf die er Anspruch hat. Benutzer können zudem in Gruppen oder Rollen eingeteilt werden, sodass großen Benutzergruppen die gleichen Berechtigungen gewährt werden können.
Berichterstellung
IAM-Tools erstellen Berichte über die meisten auf der Plattform durchgeführten Aktionen (wie Anmeldezeit, aufgerufene Systeme und Art der Authentifizierung), um die Einhaltung von Vorschriften sicherzustellen und Sicherheitsrisiken zu bewerten.
Single Sign-On
Identitäts- und Zugriffsmanagement-Lösungen mit Single Sign-On (SSO) ermöglichen es Benutzern, sich über ein einziges Portal statt über viele verschiedene Ressourcen zu authentifizieren. Nach der Authentifizierung fungiert das IAM-System als zentrale Identitätsquelle für die anderen dem Benutzer zur Verfügung stehenden Ressourcen, sodass der Benutzer sich nicht mehr mehrere Passwörter merken muss.
Was ist der Unterschied zwischen Identitätsmanagement und Zugriffsmanagement?
Das Identitätsmanagement bestätigt, dass Sie Sie selbst sind, und speichert Informationen über Sie. Eine Identitätsmanagement-Datenbank enthält Informationen zu Ihrer Identität – beispielsweise Ihre Berufsbezeichnung und Ihre direkten Untergebenen – und bestätigt, dass Sie tatsächlich die in der Datenbank beschriebene Person sind.
Das Zugriffsmanagement nutzt die Informationen über Ihre Identität, um festzulegen, auf welche Software-Suiten Sie Zugriff haben und welche Aktionen Sie dort ausführen dürfen. So stellt das Zugriffsmanagement beispielsweise sicher, dass jeder Manager mit direkt unterstellten Mitarbeitern Zugriff auf eine App zur Genehmigung von Arbeitszeitnachweisen hat, jedoch nicht so weitreichenden Zugriff, dass er seine eigenen Arbeitszeitnachweise genehmigen kann.
IAM in der Cloud versus IAM vor Ort
Früher wurde das Identitäts- und Zugriffsmanagement größtenteils über einen Server in den eigenen Räumlichkeiten einer Organisation abgewickelt, was als „On-Prem“ bezeichnet wurde. Heute werden die meisten IAM-Dienste von einem Anbieter in der Cloud verwaltet, um der Organisation Kosten für die physische Wartung zu ersparen und um Verfügbarkeit, verteilte und redundante Systeme sowie kurze SLAs zu gewährleisten.
Was ist AWS Identity and Access Management?
Das Identitäts- und Zugriffsmanagement von Amazon Web Services (AWS) ist schlichtweg das in AWS integrierte IAM-System. Mit AWS IAM können Sie AWS-Benutzer und -Gruppen anlegen und ihnen den Zugriff auf AWS-Dienste und -Ressourcen gewähren oder verweigern. AWS IAM steht kostenlos zur Verfügung.
Der AWS-IAM-Dienst bietet:
- Fein abgestufte Zugriffskontrolle auf AWS-Ressourcen
- AWS-Multi-Faktor-Authentifizierung
- Analysefunktionen zur Überprüfung und Feinabstimmung von Richtlinien
- Integration mit externen Identitätsmanagement-Lösungen
Welche Tools benötige ich für die Implementierung eines Identitäts- und Zugriffsmanagements?
Zu den für die Implementierung von IAM erforderlichen Tools gehören Tools zur Passwortverwaltung, Provisioning-Software, Anwendungen zur Durchsetzung von Sicherheitsrichtlinien, Berichts- und Überwachungsanwendungen sowie Identitäts-Repositorys. Zu den IAM-Tools können unter anderem folgende gehören:
-
MFA
(Multi-Faktor-Authentifizierung): Bei der Multi-Faktor-Authentifizierung verlangt Ihr IAM-Anbieter mehr als eine Art von Nachweis dafür, dass Sie der sind, für den Sie sich ausgeben. Ein typisches Beispiel ist die Kombination aus Passwort und Fingerabdruck. Weitere MFA-Optionen sind Gesichtserkennung, Iris-Scans und physische Tokens wie ein Yubikey. -
SSO
SSO steht für „Single Sign-On“. Wenn Ihre IAM-Lösung Single Sign-On bietet, bedeutet dies, dass sich Ihre Benutzer nur einmal anmelden müssen und das Identitäts- und Zugriffsmanagement-Tool anschließend als „Portal“ zu den anderen Software-Suiten nutzen können, auf die sie Zugriff haben – ohne sich bei jeder einzelnen separat anmelden zu müssen.
Was umfasst eine IAM-Implementierungsstrategie?
Als Eckpfeiler einer Zero-Trust-Architektur sollte eine IAM-Lösung unter Anwendung von Zero-Trust-Prinzipien wie dem Prinzip der geringsten Berechtigungen und identitätsbasierten Sicherheitsrichtlinien implementiert werden.
-
Zentrales Identitätsmanagement
Ein Schlüsselprinzip von Zero Trust ist die Verwaltung des Zugriffs auf Ressourcen auf Identitätsebene; daher kann eine zentralisierte Verwaltung dieser Identitäten diesen Ansatz erheblich vereinfachen. Dies könnte bedeuten, Benutzer aus anderen Systemen zu migrieren oder zumindest Ihr IAM mit anderen Benutzerverzeichnissen in Ihrer Umgebung, wie beispielsweise einem Personalverzeichnis, zu synchronisieren. -
Sicherer Zugriff
Da die Absicherung auf Identitäts-Ebene entscheidend ist, sollte ein IAM sicherstellen, dass die Identitäten der sich anmeldenden Personen überprüft werden. Dies könnte die Implementierung von MFA oder einer Kombination aus MFA und adaptiver Authentifizierung bedeuten, um den Kontext des Anmeldeversuchs berücksichtigen zu können: Standort, Uhrzeit, Gerät usw. -
Richtlinienbasierte Steuerung
: Benutzern sollten nur die Berechtigungen erteilt werden, die sie zur Ausführung ihrer erforderlichen Aufgaben benötigen, und keine über die Notwendigkeit hinausgehenden Privilegien. Ein IAM sollte so konzipiert sein, dass es Benutzern Zugriff auf Ressourcen basierend auf ihrer beruflichen Rolle, ihrer Abteilung oder anderen als angemessen erachteten Attributen gewährt. Als Teil der zentral verwalteten Identitätslösung können diese Richtlinien dann sicherstellen, dass Ressourcen sicher sind, unabhängig davon, von wo aus auf sie zugegriffen wird. -
Zero-Trust-Richtlinie
Eine Zero-Trust-Richtlinie bedeutet, dass die IAM-Lösung einer Organisation die Identität ihrer Benutzer und deren Zugriffspunkte ständig überwacht und schützt. In der Vergangenheit arbeiteten Organisationen nach dem Prinzip „Einmal drin, immer drin“, doch Zero-Trust-Richtlinien stellen sicher, dass jedes Mitglied der Organisation ständig identifiziert und sein Zugriff verwaltet wird. -
Gesicherte privilegierte Konten
Nicht alle Konten in einem Zugriffsmanagementsystem sind gleich. Konten mit speziellen Tools oder privilegiertem Zugriff auf sensible Informationen können eine Sicherheits- und Supportstufe erhalten, die ihrem Status als „Gatekeeper“ für das Unternehmen entspricht. -
Schulung und Support
IAM-Anbieter bieten Schulungen für die Nutzer an, die am intensivsten mit dem Produkt arbeiten – darunter sowohl Endnutzer als auch Administratoren – und stellen häufig einen Kundenservice bereit, um den langfristigen reibungslosen Betrieb Ihrer IAM-Installation und ihrer Nutzer zu gewährleisten.
IAM Technologies
Von einem IAM-System wird erwartet, dass es sich in viele verschiedene Systeme integrieren lässt. Aus diesem Grund gibt es bestimmte Standards oder Technologien, die alle IAM-Systeme unterstützen sollten: Security Access Markup Language, OpenID Connect und System for Cross-domain Identity Management.
-
Security Access Markup Language (SAML)
SAML ist ein offener Standard, der zum Austausch von Authentifizierungs- und Autorisierungsinformationen zwischen einem Identitätsanbietersystem wie einem IAM und einem Dienst oder einer Anwendung verwendet wird. Dies ist die am häufigsten verwendete Methode, mit der ein IAM einem Benutzer die Möglichkeit bietet, sich bei einer Anwendung anzumelden, die in die IAM-Plattform integriert wurde. -
OpenID Connect (OIDC)
OIDC ist ein neuerer offener Standard, der es Benutzern ebenfalls ermöglicht, sich über einen Identitätsanbieter bei ihrer Anwendung anzumelden. Er ist SAML sehr ähnlich, basiert jedoch auf den OAuth-2.0-Standards und verwendet zur Datenübertragung JSON anstelle von XML, das bei SAML zum Einsatz kommt. -
System for Cross-domain Identity Management (SCIM)
SCIM ist ein Standard, der zum automatischen Austausch von Identitätsinformationen zwischen zwei Systemen verwendet wird. Zwar können sowohl SAML als auch OIDC während des Authentifizierungsprozesses Identitätsinformationen an eine Anwendung weitergeben, doch wird SCIM verwendet, um die Benutzerinformationen auf dem neuesten Stand zu halten, wenn neue Benutzer dem Dienst oder der Anwendung zugewiesen, Benutzerdaten aktualisiert oder Benutzer gelöscht werden. SCIM ist eine Schlüsselkomponente der Benutzerbereitstellung im IAM-Bereich.
Sehen Sie sich die OneLogin-Lösung für die Zugriffsverwaltung in Aktion an
Melden Sie sich an, um eine On-Demand-Demo des Marktführers im Bereich Access Management (AM) anzusehen. Erfahren Sie, wie Ihr Unternehmen Zeit sparen und die Ressourcenzuweisung optimieren kann.